

文/Wickey
AI眼镜持续升温,出海已成为国内厂商拓展市场的重要方向。
Rokid、INMO、极米等品牌相继通过海外发布、众筹及电商渠道加快国际化布局。出海意味着更广阔的市场空间,但不同国家和地区的监管制度,也对产品合规提出了不同要求。中国的CCC、SRRC,美国的FCC以及欧盟的CE等认证与合规制度各有不同,AI眼镜进入不同市场前,需要根据产品功能及当地法规满足相应的准入要求。
而随着摄像、录音、AI视觉识别等功能逐渐普及,隐私与数据安全问题也受到更多关注。10月13日,欧洲数据保护委员会(EDPB)发布智能眼镜专项声明,重点关注设备采集旁观者信息及相关数据处理责任。
对于加快海外布局的中国厂商而言,如何适应不同市场的监管要求,正成为产品研发、上市及后续运营中需要持续考虑的问题。
AI眼镜出海,先跨过全球认证这道坎
产品要在当地市场合法销售,首先需要满足相应的准入要求。相关认证与符合性评估既关系到产品的安全性,也直接影响其能否顺利进入海外销售渠道。
目前AI眼镜形态众多,涵盖AI音频眼镜、拍摄型AI眼镜、带显示功能的AR/AI眼镜等,不同硬件配置对应的合规要求也有所差异。例如,蓝牙、Wi-Fi涉及无线电频谱管理,内置锂电池涉及电气安全,贴近头部的无线发射设备还可能需要进行射频暴露评估。部分产品采用分体式设计,眼镜本体与外置计算单元也需根据各自的功能及无线配置,分别判断适用的认证要求。
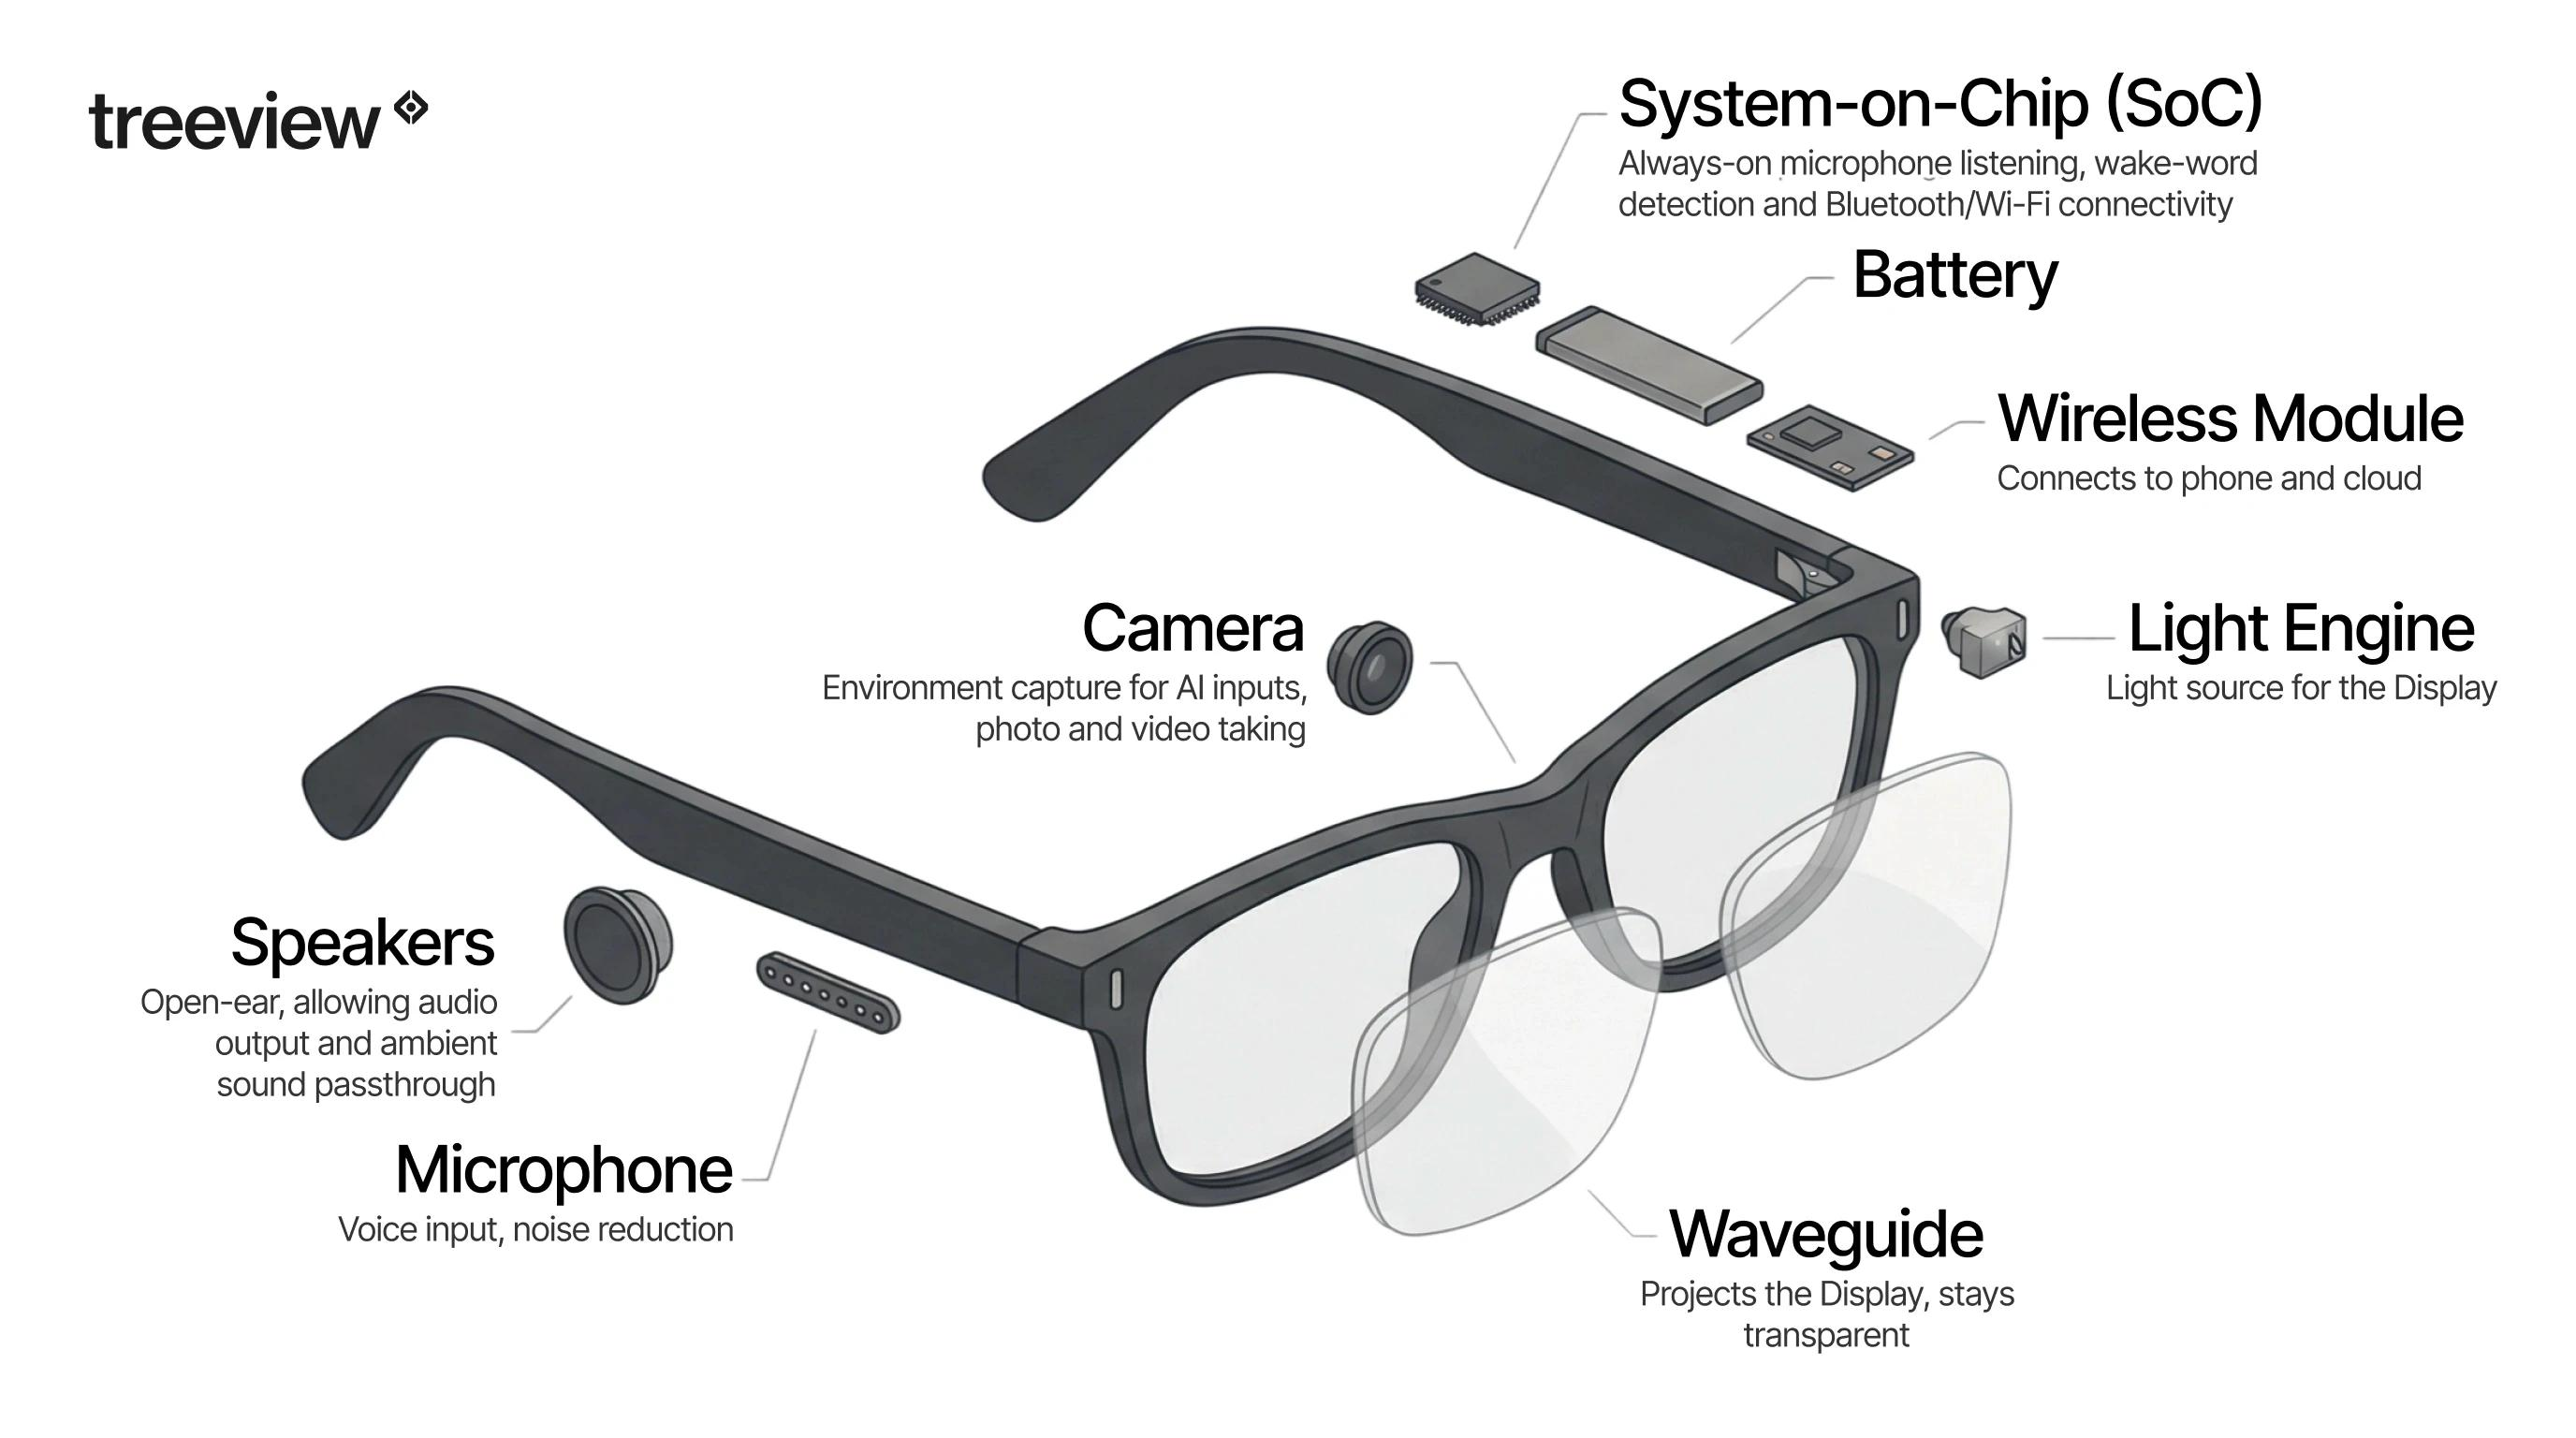
图源:treeview
全球主要消费市场均建立了相应的电子产品监管体系,但各国在认证范围、技术标准及评估程序上存在一定差异。陀螺君查阅并整理了中国、美国、欧盟、日本、韩国等主要市场的硬件合规认证体系,供大家参考:
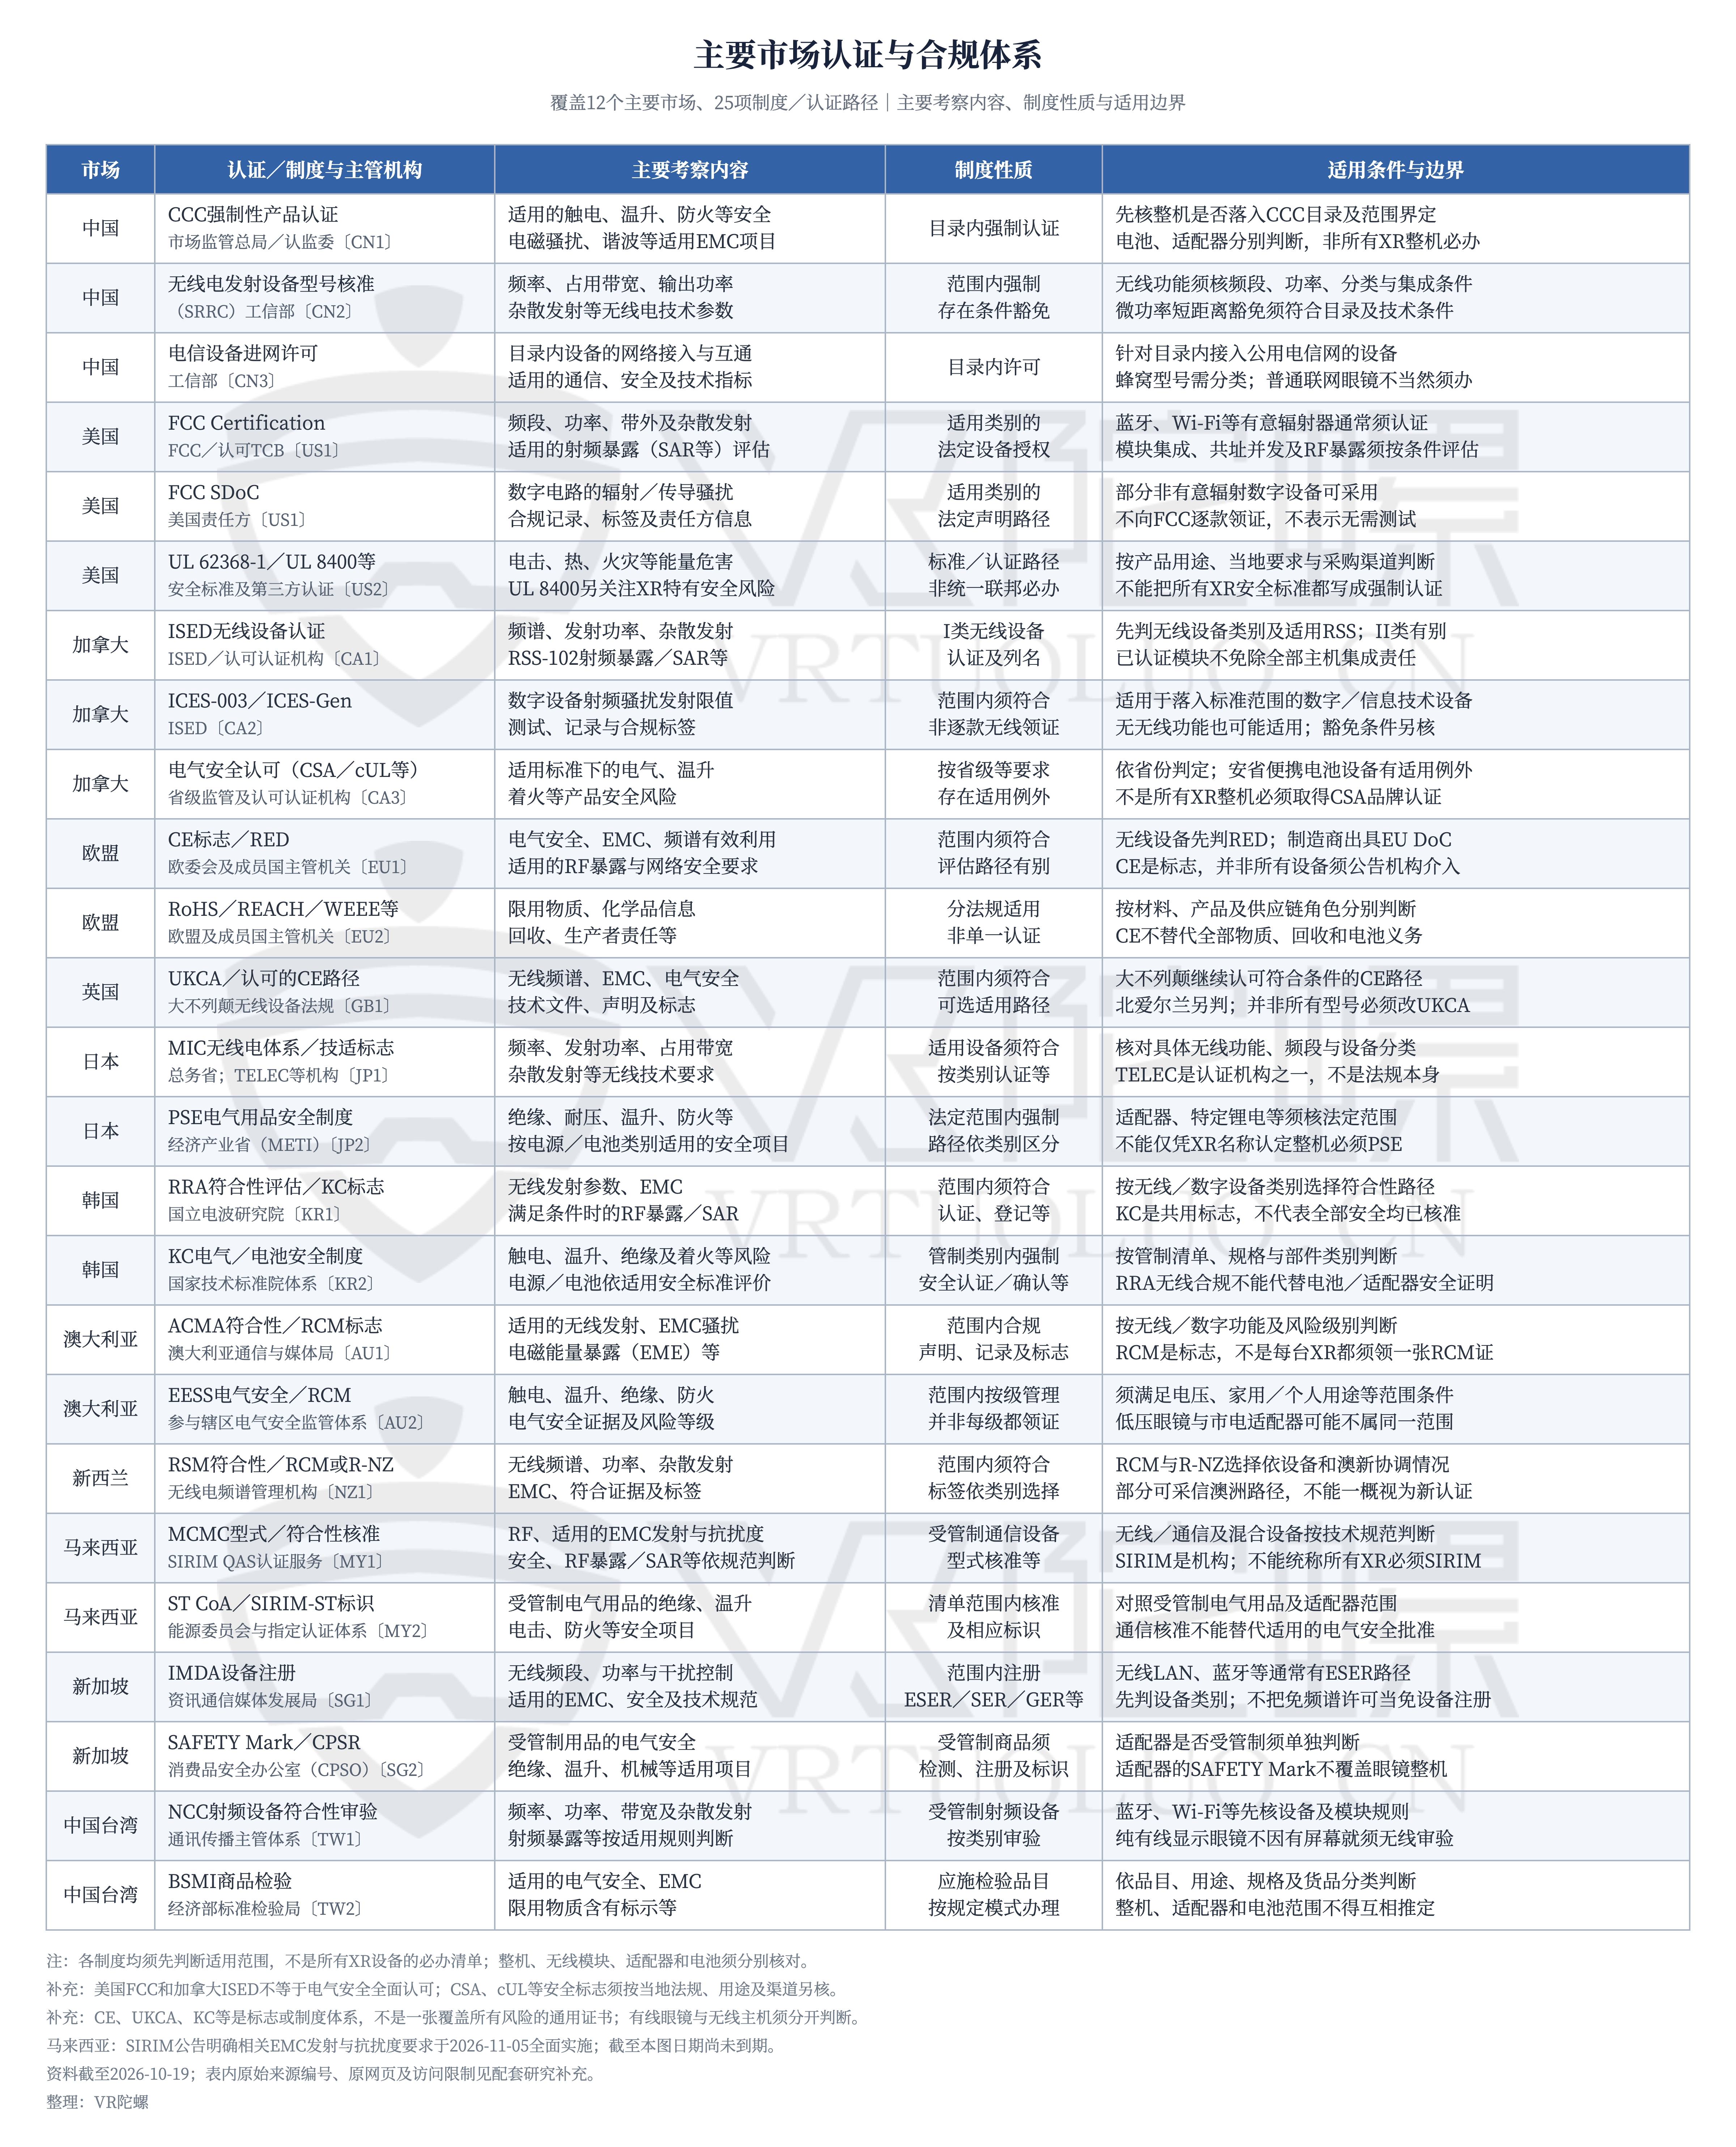
图源:VR陀螺
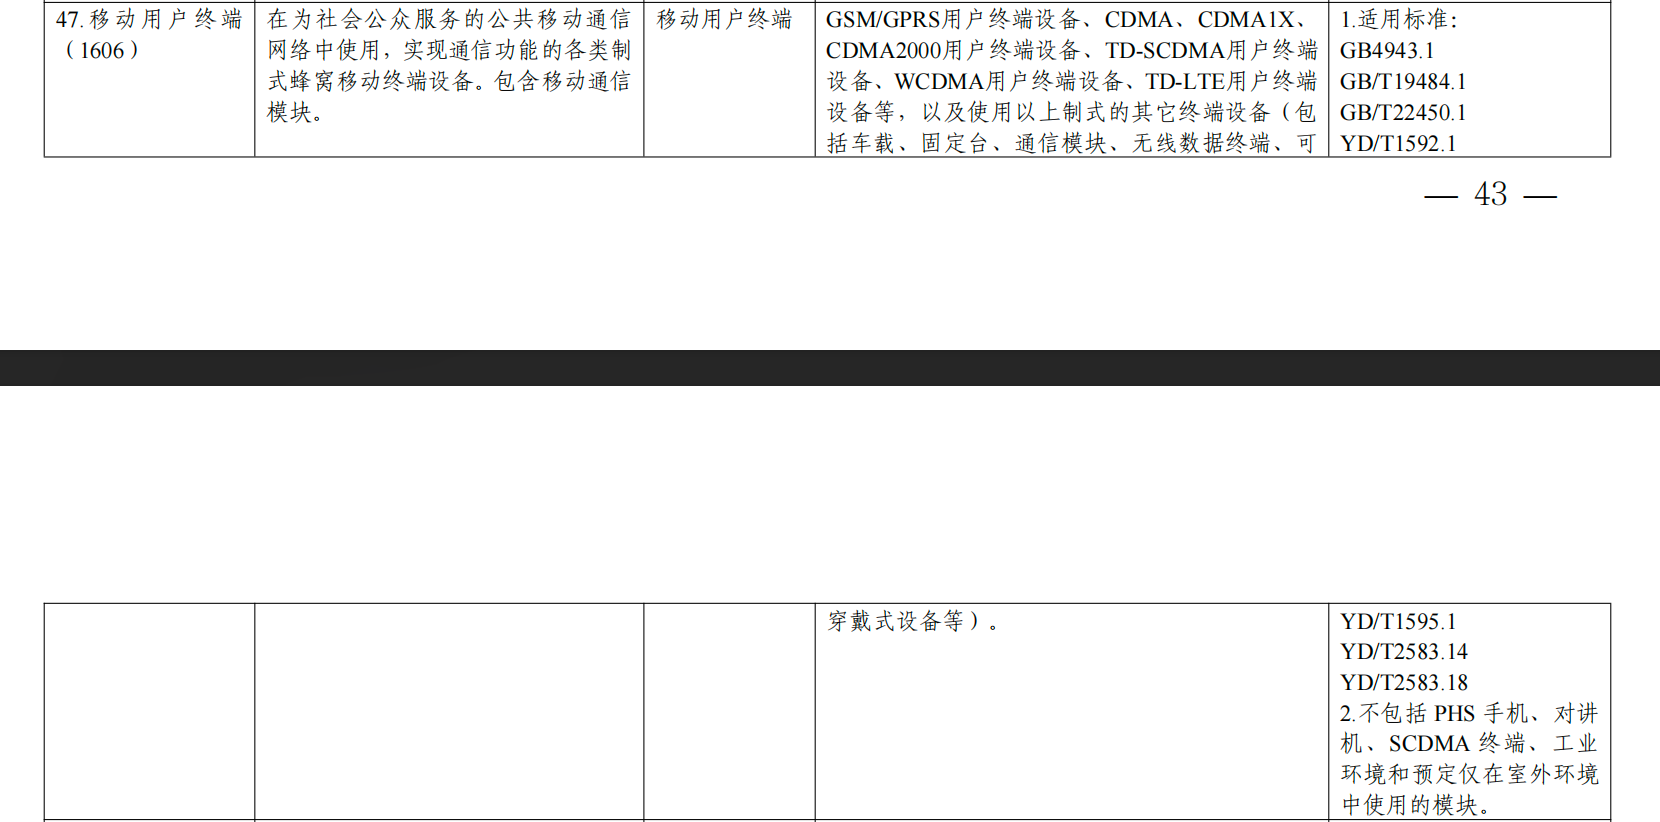
从国内市场来看,AI眼镜主要需要关注CCC强制性产品认证、SRRC无线电发射设备型号核准,以及特定情况下适用的电信设备进网许可。其中,CCC实行目录管理,对于普通AI、AR眼镜并未被单独列入强制认证目录。但对于具备独立蜂窝通信功能的产品,若符合“移动用户终端(1606)”的目录界定,则可能需要进行整机CCC认证。此外,眼镜使用的锂离子电池、电源适配器等部件,也需根据适用范围分别判断认证要求。
图源:国家市场监督管理总局
以一副集成显示、摄像、录音、音频及无线通信功能的AI眼镜为例,若计划同时进入美国和欧盟市场,厂商通常需要完成适用的FCC设备授权及射频暴露评估,并按照欧盟RED等相关法规进行符合性评估、编制欧盟符合性声明(DoC)及加贴CE标志。此外,还需要考虑电池、光学安全及环保等适用要求。
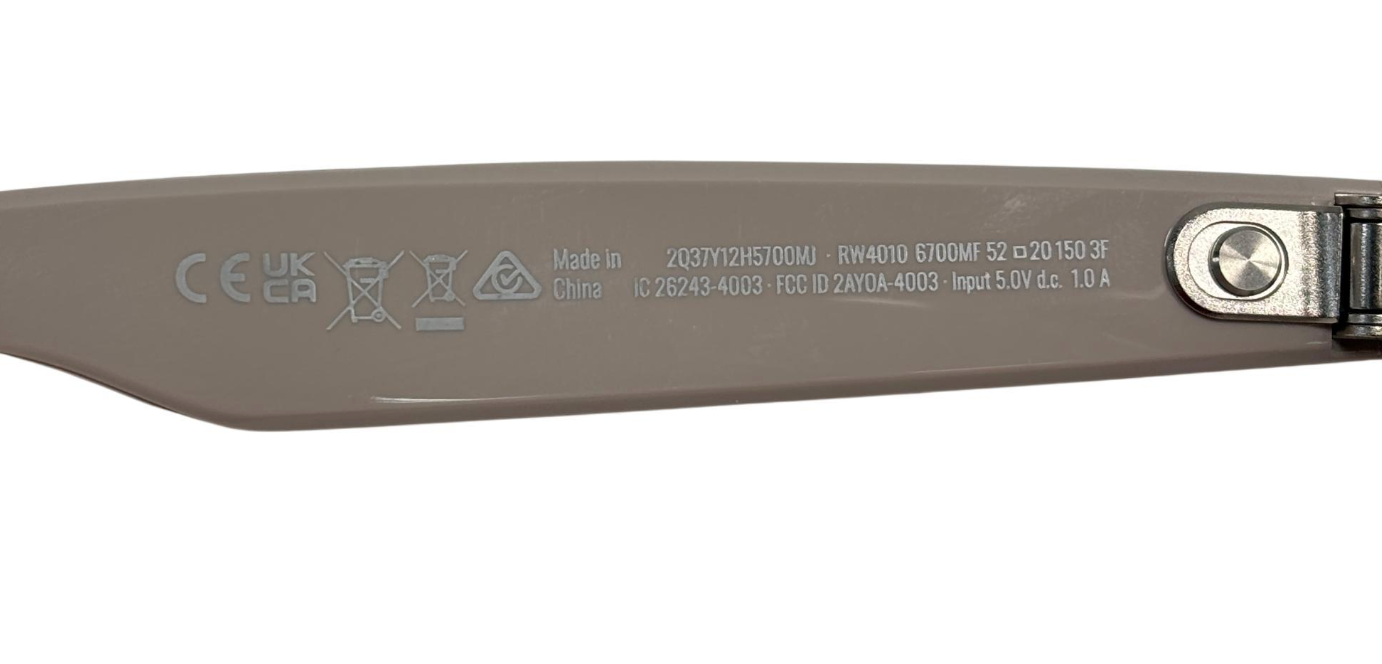
Ray-Ban Meta Skyler智能眼镜镜腿内侧的CE、UKCA及FCC ID等合规标识。图源:Pawn America
因此,对于布局全球市场的AI眼镜厂商而言,在产品设计阶段就需要考虑不同地区的无线频段、硬件安全标准及认证程序,避免后续因产品配置差异增加合规评估工作。而随着摄像、录音、AI视觉识别等功能逐渐普及,传统硬件认证之外,个人隐私与数据保护也成为AI眼镜合规的重要议题。
AI眼镜隐私争议升温,全球监管持续加码
当AI眼镜越来越自然地融入日常生活,如何保障佩戴者之外的第三方隐私?成为多国关注的重点议题。
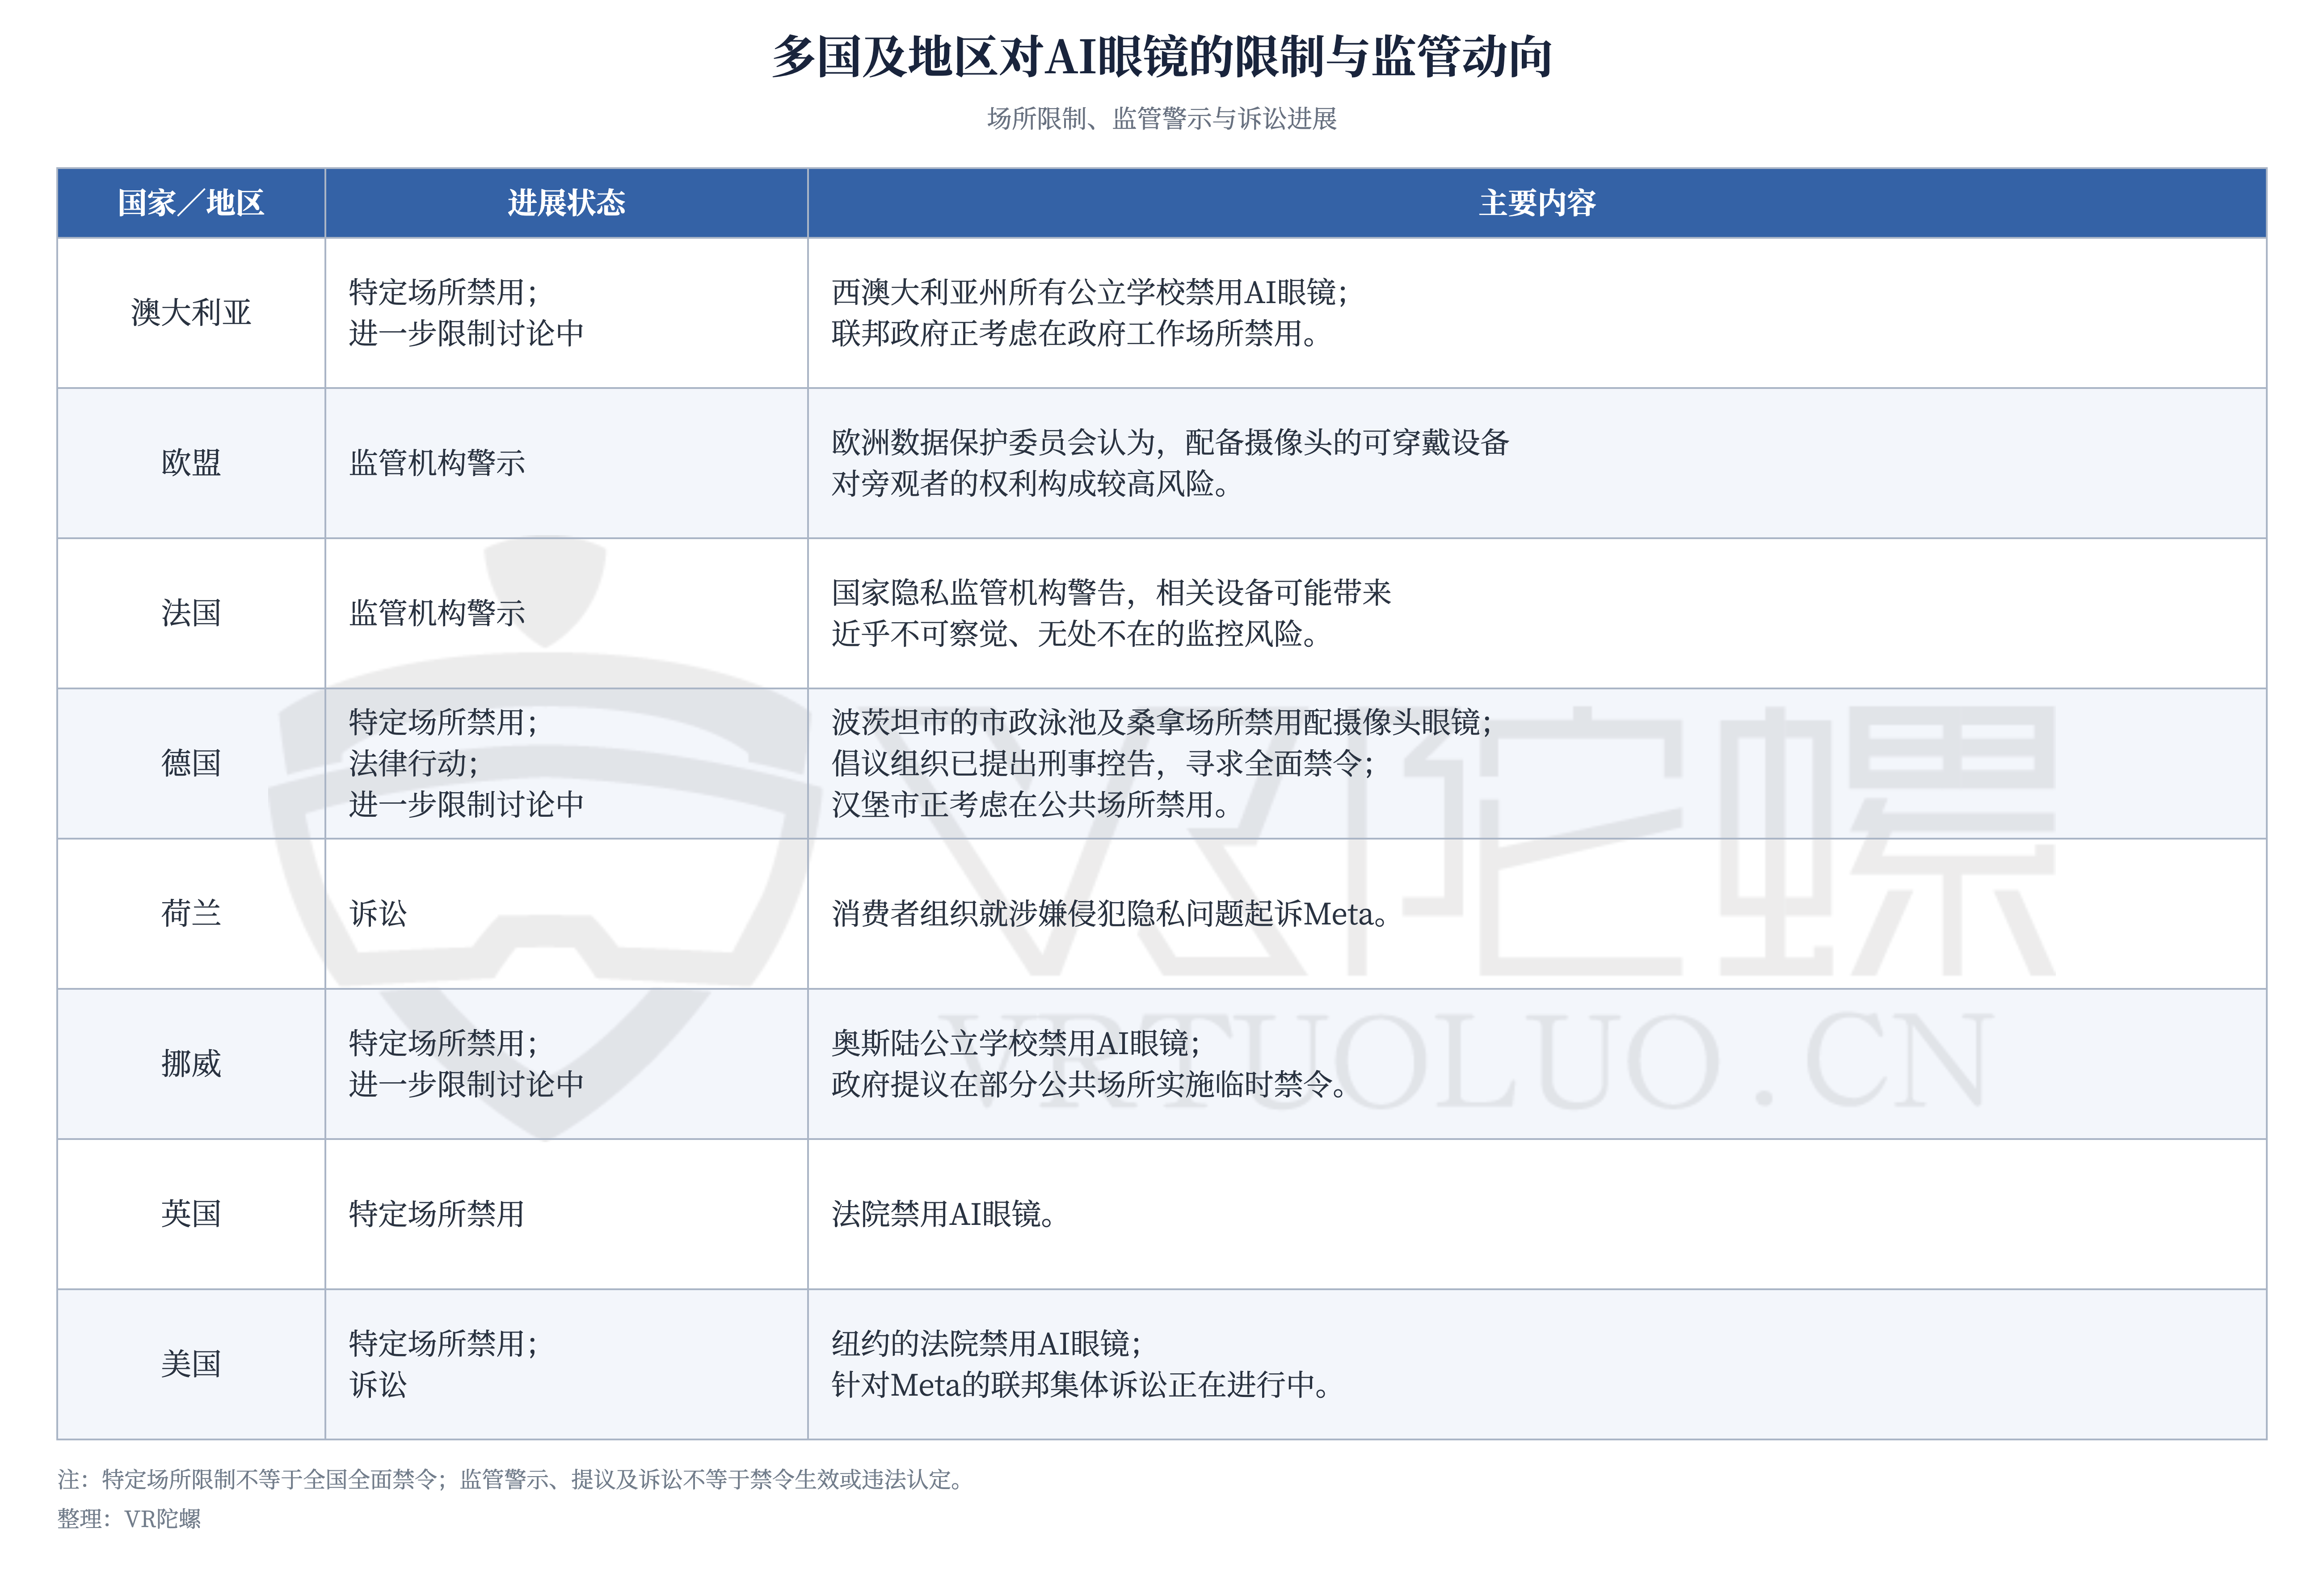
随着隐私争议持续发酵,多个国家及地区已开始加强对AI眼镜的监管。挪威近期提出计划,拟在部分指定场所临时禁止使用AI眼镜;澳大利亚也于9月表示,正考虑限制配备摄像头的智能眼镜在政府办公场所使用。此外,意大利和奥地利的数据监管机构向路透社证实,正在调查涉及学生在校使用智能眼镜的相关事件。
图源:VR陀螺
各国对AI眼镜的监管重点与实施进展有所不同,既涉及特定场所的设备使用限制,也包括个人信息采集、数据处理及隐私保护等要求。以下为VR陀螺整理的部分国家和地区对AI眼镜的监管态度及相关合规要求:

图源:VR陀螺
10月13日,欧洲数据保护委员会(EDPB)发布《智能眼镜声明》(Statement 1/2026),专门讨论智能眼镜带来的数据保护挑战。EDPB指出,智能眼镜虽然外观与普通眼镜相似,但集成的摄像头、麦克风及联网功能,可能在他人不知情的情况下采集个人信息。在医院、学校、工作场所等敏感环境中,这类风险尤为值得关注。
对此,EDPB建议通过明显的LED指示灯、声音提示等方式,让周围人员知晓设备的拍摄行为,并强调厂商及服务提供商应承担相应的数据保护责任。例如,Ray-Ban Meta系列AI眼镜配备拍摄指示灯,Meta还引入了指示灯遮挡检测机制,以防止隐蔽拍摄。

与此同时在数据处理方面,AI眼镜的多模态感知能力不断增强,设备可能需要将摄像头、麦克风获取的画面、音频传输至手机或云端模型进行分析。相关数据是否被保存、保存期限、是否用于模型训练及是否涉及第三方服务商,也都可能带来隐私合规问题。
目前,AI眼镜也在探索更主动的长期记忆功能,雷鸟iO搭载的“全天智记”可持续采集语音信息,自动转写并生成每日总结。针对数据安全问题,雷鸟表示,原始对话会先在设备端进行匿名化与脱敏处理,必要时仅上传脱敏后的结构化信息,用户也可管理和删除历史记录。
EDPB特别指出,厂商若将原本用于视觉识别的数据进一步用于AI模型训练,需要具备相应的合法依据,不能忽视被拍摄者的知情权及合理预期。在产品设计上,EDPB还建议优先采用端侧处理、模糊旁观者身份、限制连续录制,以及默认关闭不必要的影像长期存储等措施,尽可能减少对第三方个人信息的采集与使用。

图源:EDPB
国内《个人信息保护法》也将生物识别、医疗健康等信息列为敏感个人信息,要求采取更严格的保护措施。2025年6月实施的《人脸识别技术应用安全管理办法》进一步规范了人脸信息的采集与使用,并要求人脸信息存储数量达到10万人的应用主体依法履行备案手续。
但普通拍摄并不等同于人脸识别,眼动追踪、虹膜识别等功能也需要根据实际处理的数据类型和用途判断适用规定。随着AI眼镜逐渐加入更多感知能力,相关合规问题也在变得复杂。对于厂商而言,隐私保护已经不局限于一份用户协议或隐私政策。

图源:VR陀螺
AI眼镜的隐私合规涉及拍摄告知、数据采集、存储及使用等多个环节,随着全球隐私监管趋严,即便产品已完成认证并上市销售,后续的数据处理活动仍可能面临监管审查。
卖出去还不算完,AI眼镜仍要面对合规审查
智能眼镜上市后的实际运营还涉及硬件品牌、软件开发商、云端服务商及零售渠道。即使产品已经进入当地市场,配套应用的数据处理活动仍可能引发监管调查,并对销售渠道产生影响。
近期,澳大利亚零售商Kmart下架智能眼镜的事件引发关注。10月7日,澳大利亚信息专员办公室(OAIC)宣布调查中国企业深圳青橙未来科技有限公司开发的HeyCyan应用,该应用被用于Kmart售价89澳元的Anko智能眼镜等产品。
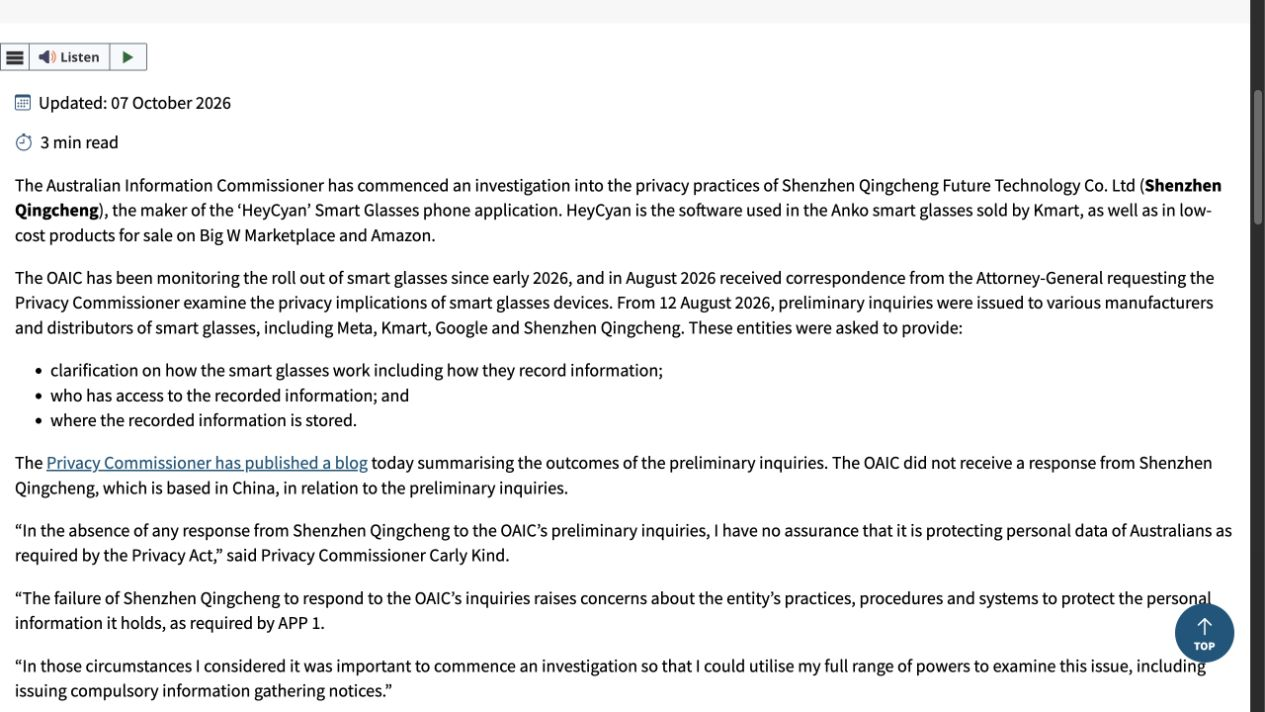
OAIC调查公告。图源:OAIC
此前,澳大利亚广播公司(ABC)委托安全研究人员测试了两款使用HeyCyan的低价智能眼镜,发现十余项安全漏洞,包括特定条件下未经密码验证即可连接设备、获取照片及视频,甚至远程触发拍摄。此外,部分AI交互数据被传输至深圳服务器,相关数据流向在隐私政策中披露不足,引发数据安全与隐私争议。
由于未收到HeyCyan开发商的回应,监管机构决定启动正式调查。随后,Kmart停止了相关产品的线上销售。此前,OAIC也曾向Meta、Google、Kmart及相关软件开发商发出问询,要求说明智能眼镜如何记录信息、谁能够访问这些数据,以及数据存储的位置。
今年9月11日,欧盟《网络弹性法案》(Cyber Resilience Act,CRA)关于安全漏洞及严重安全事件的报告义务正式开始适用。根据规定,适用范围内的制造商在发现已被积极利用的漏洞或严重安全事件后,通常需要在24小时内提交初步预警,并在72小时内进一步报告。CRA的主要产品安全要求将于2027年12月11日起适用,涉及网络安全风险评估、安全开发、漏洞处理及软件更新等方面。
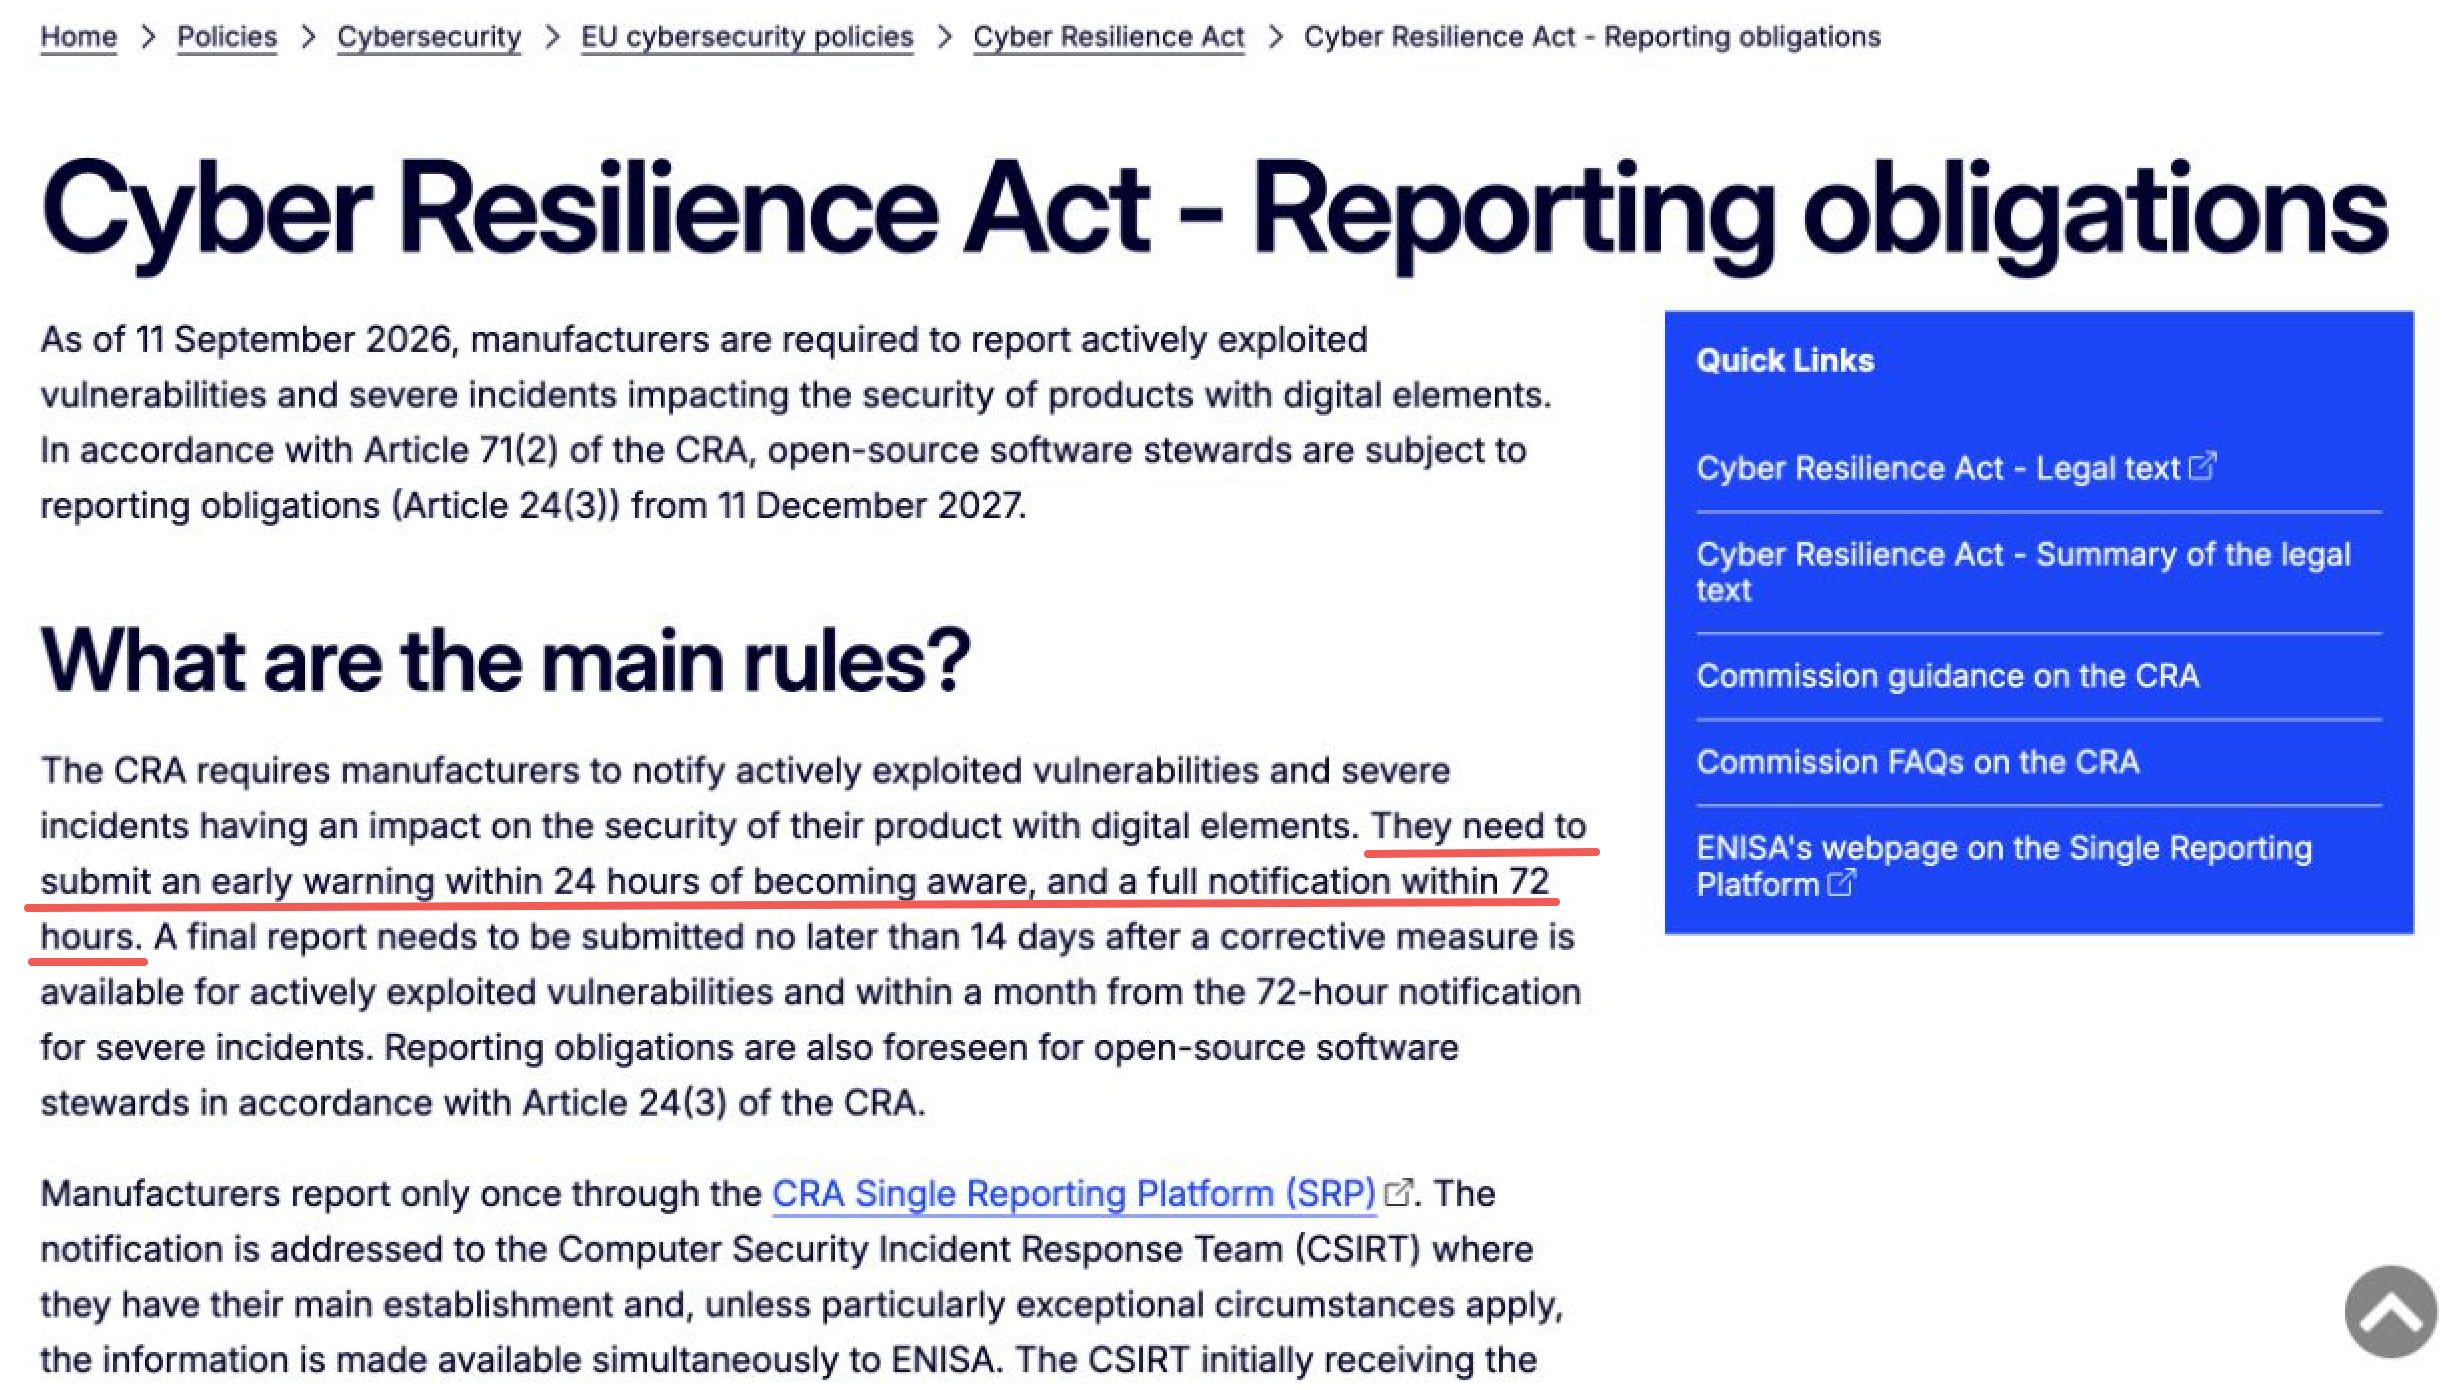
欧盟CRA报告时限。图源:CRA
国内针对网络产品的安全管理也在持续完善,早在2021年实施的《网络产品安全漏洞管理规定》中,就已明确要求网络产品提供者在发现或获知安全漏洞后,于2日内向工信部相关平台报送信息,并及时组织修复。在此基础上,2026年1月1日起施行的修订版《网络安全法》进一步强化了相关违法行为的法律责任。对于未及时采取漏洞补救措施、未按规定履行告知及报告义务,并造成特别严重网络安全后果的企业,最高可处1000万元罚款。
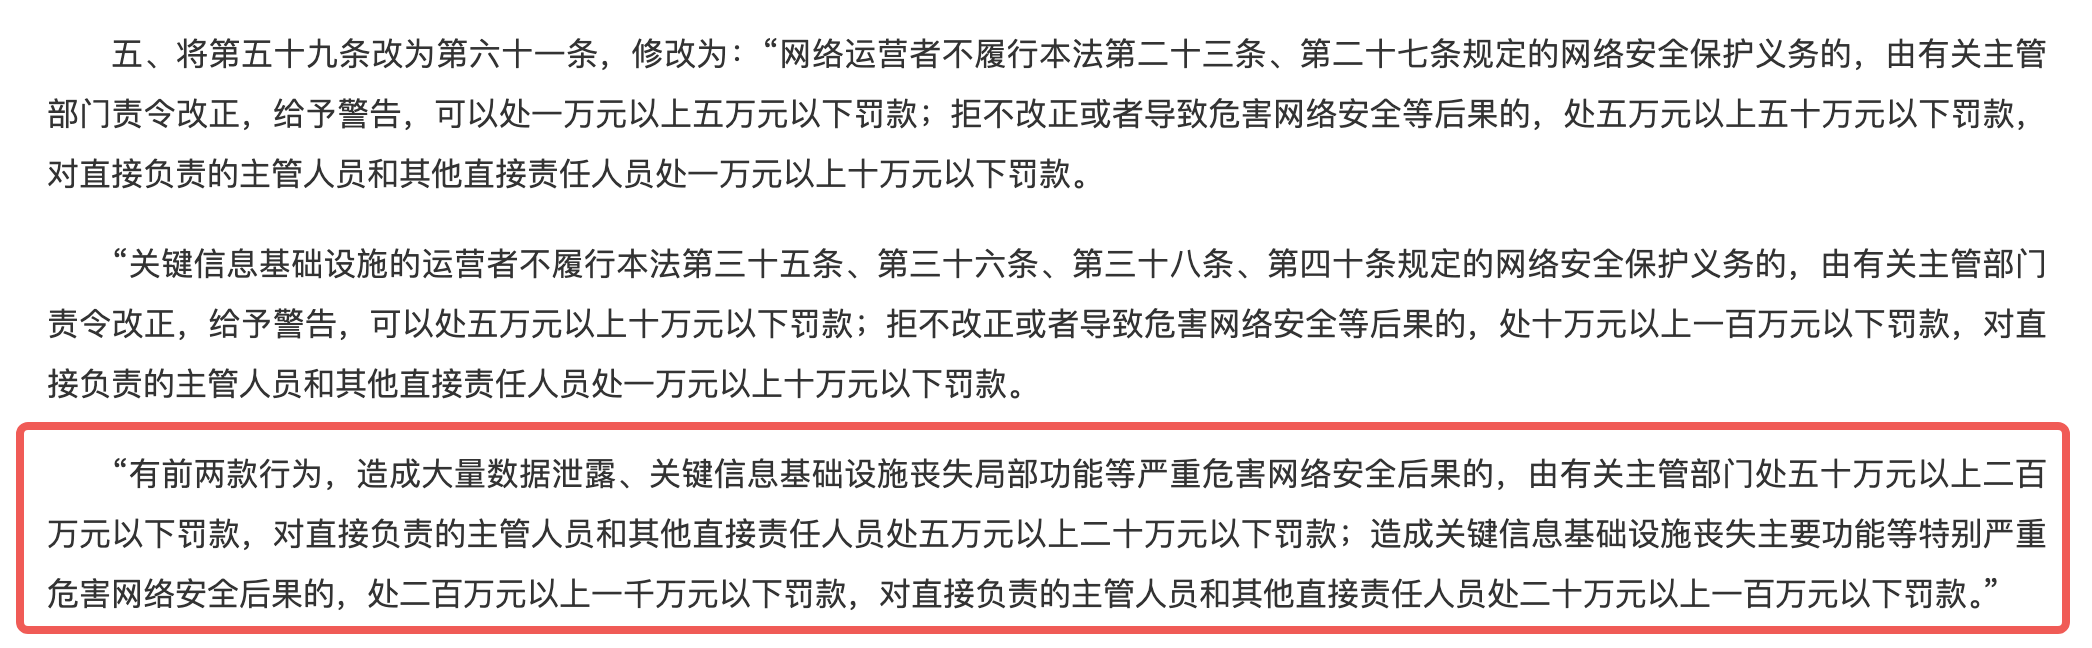
图源:中央网信办
目前,不少产品的核心功能依赖操作系统、手机App及云端AI服务,设备交付后仍会持续进行软件更新和功能迭代。一旦相关组件出现安全漏洞,厂商还需要根据适用法规及时开展风险评估、漏洞修复及必要的信息披露。
写在最后
作为新兴消费电子产品,AI眼镜尚未形成统一的专门认证体系。现有标准能够覆盖无线通信、电池安全等基础要求,但随着摄像、录音及AI识别功能不断丰富,旁观者隐私、数据存储和云端处理等问题,也在考验现有监管制度。
对于厂商而言,除了取得必要的硬件认证,还需要明确数据如何采集、保存和使用,以及软件漏洞由谁负责修复。任何一个环节出现问题,都可能引发监管调查,甚至影响产品销售。
随着AI眼镜逐渐进入公共生活,监管机构需要进一步明确规则,厂商需要对产品及配套服务承担责任,使用者也应尊重他人的隐私。